1. Captive portal w hotelu i aparthotelu — czy warto?
Portal nie poprawia zasięgu ani nie zwiększa przepustowości łącza. Jest warstwą dostępu i komunikacji nad siecią gościnną. Jeżeli problemy zaczynają się od słabego sygnału w pokojach, najpierw potrzebne są pomiary, właściwe rozmieszczenie AP i sprawdzenie infrastruktury.
Warto go rozważyć, gdy hotel chce wydawać czasowe kody, obsługuje konferencje, potrzebuje różnych zasad dla kilku obiektów albo planuje integrację logowania z systemem recepcyjnym. Strona powitalna może też dawać prosty dostęp do informacji o śniadaniu, parkingu lub kontakcie z recepcją.
Można z niego zrezygnować, gdy priorytetem jest najprostsze podłączenie kilku urządzeń, nie ma potrzeby zarządzania sesjami, a obsługa portalu tylko zwiększa liczbę zgłoszeń. Dotyczy to np. części małych apartamentów na wynajem. Alternatywą jest hasło albo odpowiednio dobrane klucze PPSK; ich zgodność ze sprzętem i pasmem sprawdzamy osobno.
Większy obraz — projekt radiowy, AP w pokojach, VLAN-y i utrzymanie kontrolera — opisuje nasz poradnik Wi‑Fi dla hotelu: UniFi i Omada. Tutaj skupiamy się na samym procesie logowania gościa.
2. Jak goście mogą logować się do hotelowego Wi‑Fi?
Nie ma jednej metody najlepszej dla każdego obiektu. Ważne są łatwość wejścia, możliwość zakończenia dostępu i czas obsługi recepcji. Hasło do sieci radiowej oraz hasło wpisywane w portalu to dwie różne warstwy — nie należy ich mylić.
| Metoda | Kiedy pasuje | Co trzeba uwzględnić |
|---|---|---|
| Przycisk „Połącz” / warunki korzystania | Bezpłatny dostęp i prosty ekran powitalny | Nie potwierdza pobytu ani tożsamości. Ma ograniczać liczbę kroków, nie tworzyć pozorne zabezpieczenie. |
| Wspólne hasło w portalu | Prosty model obsługi niewielkiego obiektu | Łatwo je przekazać dalej; trudniej odebrać dostęp pojedynczej osobie. |
| Voucher / kod dostępu | Recepcja, konferencje i dostęp na określony czas | Ustal ważność, liczbę urządzeń i sposób wydawania. Kod nie jest automatycznie powiązany z wymeldowaniem. |
| Indywidualne konto | Dłuższe pobyty lub przypisanie uprawnień do użytkownika | Potrzebna jest procedura tworzenia, zmiany i wygaszania kont. |
| Numer pokoju i nazwisko / kod rezerwacji | Obiekt z odpowiednim PMS i wdrożoną integracją | Wymaga źródła danych o pobycie i warstwy integracyjnej. Sam panel AP nie zna aktualnego meldunku. |
| SMS, e-mail lub zewnętrzne konto | Gdy metoda rozwiązuje konkretną potrzebę obiektu | Zweryfikuj aktualne wsparcie, dostawcę, koszty i dostęp przed autoryzacją. Obowiązkowy formularz może utrudniać wejście. |
UniFi dokumentuje m.in. hasło, vouchery, RADIUS, płatności i zewnętrzny portal. Omada opisuje m.in. proste hasło, vouchery, konta lokalne i autoryzację zewnętrzną. Zakres zależy od wydania, modelu kontrolera i urządzeń; nie każda pozycja z tabeli jest funkcją wbudowaną w oba systemy. Metody UniFi · metody portalu Omada.
Voucher: czas pobytu to nie zawsze czas sesji
Ustal, kiedy zaczyna biec ważność: przy wydaniu, pierwszym użyciu czy od konkretnej daty. Rozróżnij liczbę użyć kodu i liczbę urządzeń jednocześnie. Rodzina z telefonami i laptopem potrzebuje innego limitu niż jednodniowy uczestnik konferencji. Omada rozróżnia takie ograniczenia w konfiguracji voucherów. Dokumentacja voucherów Omada.
3. Strona powitalna Wi‑Fi w hotelu: co powinna zawierać?
Na telefonie gościa najważniejsze jest jedno pytanie: „Jak połączyć się z Internetem?”. Logo i zdjęcie mają pomagać rozpoznać hotel, a nie odsuwać przycisk logowania poza pierwszy ekran. Projekt powinien działać w małym oknie logowania systemowego, także przy słabszym połączeniu.
- Nazwa i logo obiektu. Jednoznaczna informacja, do czyjej sieci gość się podłącza.
- Krótka instrukcja. Np. „Wpisz kod otrzymany w recepcji”. Nie opis całej oferty hotelu przed logowaniem.
- Tylko potrzebne pola. Dla vouchera jedno pole na kod; dla integracji z pobytem pola uzgodnione z dostawcą PMS.
- Wyraźne działanie. Np. „Połącz z Internetem”, z czytelnym komunikatem błędu i informacją, gdzie uzyskać pomoc.
- Wersje językowe. Co najmniej języki używane przez gości obiektu, ze zrozumiałą możliwością zmiany.
- Warunki i prywatność. Linki dostępne przed zalogowaniem oraz jasna informacja o przetwarzaniu danych, jeśli są zbierane.
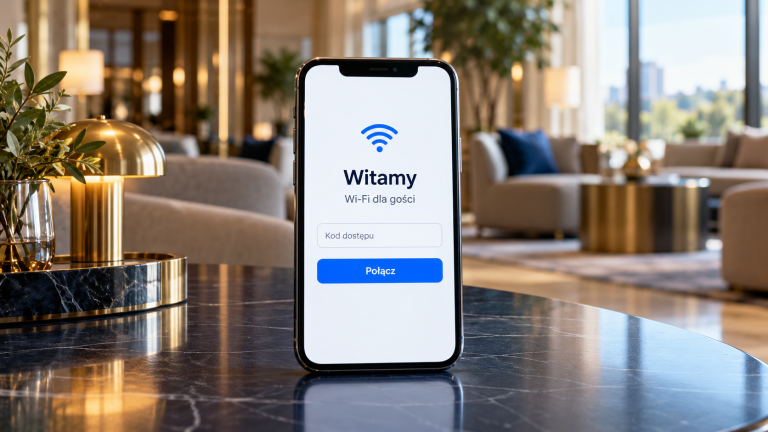
Witamy w naszym hotelu
Połącz się z Wi‑Fi dla gości.
Wpisz kod otrzymany w recepcji.
Pole: Kod dostępu
Przycisk: Połącz z Internetem
Pomoc: Nie masz kodu? Skontaktuj się z recepcją.
Linki: Warunki korzystania · Informacja o prywatności
To przykład redakcyjny. Nazwę hotelu, limity i dokumenty uzupełniamy zgodnie z faktycznym wdrożeniem.
Po zalogowaniu można pokazać stronę z godzinami śniadań, mapą obiektu i ofertą restauracji lub SPA. Nie zakładaj jednak, że każdy system zawsze otworzy stronę promocyjną po autoryzacji. Informacje o pobycie powinny być dostępne także przez zwykły link lub QR w pokoju.
QR może prowadzić do instrukcji albo ułatwiać dołączenie do SSID. Nie oznacza automatycznie autoryzacji portalu ani sprawdzenia rezerwacji. Wszystkie warianty trzeba przejść na rzeczywistych telefonach gości.
4. Captive portal UniFi w hotelu — jak to zaplanować?
W UniFi Network portal przypisujemy do sieci gościnnej. Dokumentacja wskazuje Settings → WiFi → wybrany SSID → Hotspot Portal → Captive Portal, a wygląd strony w Insights → Hotspot → Landing Page. Nazwy i położenie mogą się zmienić między wersjami.
Najpierw wybieramy sposób autoryzacji, następnie logo, kolory, treść i ustawienia sesji. Dla voucherów określamy także limity. Podstawowy portal jest dobrym punktem wyjścia do prostego wdrożenia; bardziej rozbudowany ekran i logika pobytu mogą wymagać serwera zewnętrznego. UniFi: konfiguracja Hotspot i strony powitalnej.
Oddzielnie przygotowujemy segment gości oraz zasady dostępu. Strona logowania nie powinna otwierać drogi do recepcji, kamer czy zarządzania infrastrukturą. Ubiquiti osobno opisuje projekt bezpiecznej sieci gościnnej. Sam fakt wyświetlenia logo nie jest testem izolacji.
5. Captive portal Omada w hotelu — od czego zacząć?
W dokumentacji Omada Controller 6.0 konfiguracja znajduje się w Network Config → Authentication → Portal. W starszych wydaniach spotkasz Settings → Authentication → Portal. Portal przypisujemy do właściwego SSID, dobieramy metodę dostępu i przygotowujemy ekran logowania.
Kontroler udostępnia personalizację strony, w tym warianty wyglądu i języka; dla obsługiwanych scenariuszy można korzystać także z własnej strony. Sposób personalizacji zależy od rodzaju autoryzacji. Nie zakładamy identycznych opcji w każdym wariancie kontrolera. Omada Controller 6.0: portal i personalizacja.
Przed zakupem sprawdzamy różnice między kontrolerem lokalnym, programowym i chmurowym. Nazwa Omada nie wystarcza do potwierdzenia wybranego trybu logowania i integracji. Producent publikuje porównanie wariantów kontrolera.
6. Logowanie numerem pokoju i nazwiskiem — co z PMS?
Gość wpisuje numer pokoju i nazwisko, a system sprawdza aktywny pobyt. Taki proces wymaga integracji z systemem hotelowym lub innym wiarygodnym źródłem uprawnień. Nie wystarczy dodać dwóch pól do strony powitalnej.
UniFi opisuje hotelową autoryzację jako zastosowanie zewnętrznego portalu i API. To integracja do zaprojektowania, nie gotowa zgodność z każdym PMS. Omada również udostępnia mechanizm External Portal Server, dla którego producent publikuje dokumentację zależną od wersji kontrolera. Zewnętrzny portal UniFi · API portalu Omada.
Przed wdrożeniem ustalamy: meldunek i wymeldowanie, przedłużenie pobytu, zmianę pokoju, rezerwacje grupowe, liczbę urządzeń oraz zachowanie przy niedostępnym PMS. Numer pokoju i nazwisko nie są mocnym sekretem; integracja wymaga ograniczania prób i właściwego traktowania danych. Przy samodzielnym zameldowaniu warto porównać ten model z indywidualnym kodem przekazanym gościowi.
Przykład projektowy: aparthotel bez całodobowej recepcji może potrzebować automatycznego wydania kodu i zdalnej pomocy bardziej niż rozbudowanego ekranu reklamowego. Hotel konferencyjny może potrzebować odrębnego profilu dla wydarzeń. Wybór powinien wynikać z obsługi obiektu.
7. Bezpieczeństwo, dane gości i działanie podczas awarii
Portal i szyfrowanie Wi‑Fi to osobne zagadnienia. Strona powitalna sama nie szyfruje otwartej sieci radiowej. Trzeba dobrać zabezpieczenia SSID, izolację gości oraz reguły chroniące systemy hotelowe. Zobacz również praktyczny poradnik zabezpieczenia sieci UniFi i Omada.
Nie łącz automatycznie akceptacji zasad Wi‑Fi ze zgodą na newsletter. Zbieraj dane potrzebne do określonego celu, opisz zasady i retencję, a przy zgodach marketingowych sprawdź ich dobrowolność i właściwe wymagania dla kanału kontaktu. Art. 5 i 7 RODO określają m.in. minimalizację danych i warunki zgody. RODO — tekst rozporządzenia. Proces zbierania danych należy dopasować do konkretnego rozwiązania.
Kontroler i zewnętrzny portal muszą mieć uzgodniony sposób utrzymania. Omada wskazuje portal wśród funkcji wymagających działającego kontrolera. Działający Internet na wcześniej zalogowanym telefonie nie dowodzi, że nowy gość przejdzie autoryzację podczas awarii. Omada: funkcje zależne od dostępności kontrolera.
Co sprawdzić przed udostępnieniem portalu gościom?
- Nowe logowanie, powrót po przerwie, wygasły kod i przekroczony limit urządzeń.
- Telefony Android, iPhone i laptop; małe okno portalu oraz zwykłą przeglądarkę.
- Działanie logowania po przejściu między AP i przy zmieniających się prywatnych adresach urządzenia.
- Dostęp do portalu, DNS i niezbędnych zasobów przed autoryzacją; poprawny certyfikat strony HTTPS.
- Brak dostępu gości do recepcji, PMS, kamer i innych klientów zgodnie z przyjętą polityką, także po IPv6, jeśli jest aktywny.
- Scenariusz awarii kontrolera, zewnętrznego portalu, Internetu lub PMS; instrukcję dla recepcji i sposób kontaktu z serwisem.
Telewizor, konsola i urządzenie bez wygodnej przeglądarki mogą wymagać innego procesu dopuszczenia. Rozwiązania wyjątkowe powinny być ograniczone i opisane, zamiast dawać całemu segmentowi niekontrolowany dostęp.
8. Ile kosztuje wdrożenie captive portalu w hotelu?
Cena zależy od istniejącej infrastruktury, liczby obiektów i stopnia integracji. Sam ekran z logo to inny zakres niż połączenie z PMS, automatyczne wygaszanie dostępu i utrzymanie usługi. Nie podajemy jednej kwoty bez poznania tych zależności.
- Projekt i konfiguracja: sieć gościnna, zasady dostępu, metoda logowania, limity i testy.
- Strona powitalna: logo, treści, wersje językowe, komunikaty błędów i ekran po zalogowaniu.
- Integracje: PMS, wydawanie kodów, dostawca SMS lub zewnętrzny system autoryzacji, jeżeli są potrzebne.
- Sprzęt i usługi: brakujące AP, przełączniki, kontroler, hosting lub licencje wybranego rozwiązania.
- Utrzymanie: monitoring, aktualizacje, backup konfiguracji, certyfikaty i pomoc dla obsługi obiektu.
Poproś o osobne zestawienie prac jednorazowych i kosztów cyklicznych. Dobrym początkiem jest zakres projektowania i wdrażania sieci LAN i Wi‑Fi, a przy szerszych zależnościach — obsługi IT hoteli i aparthoteli.
9. Najczęstsze pytania o hotelowy captive portal
Czy captive portal jest obowiązkowy w każdym hotelu?
Nie jest technicznym warunkiem udostępnienia Wi‑Fi. Wybieramy go wtedy, gdy odpowiada potrzebom obiektu. Wymagania dotyczące danych, regulaminu i konkretnego modelu usługi rozpatrujemy osobno.
Czy można dodać logo hotelu i dwa języki?
Obie platformy oferują możliwości personalizacji. Zakres ekranu i obsługę języków sprawdzamy dla danego kontrolera i metody autoryzacji. Własna strona może wymagać odrębnego portalu lub integracji.
Czy portal może działać bez ciągłego logowania gościa?
Można zaprojektować czas sesji i ponowne wejście, ale nie obiecywać tego bezterminowo dla każdego urządzenia. Ważność kodu, limit sesji, roaming i prywatne adresy klientów trzeba przetestować razem.
Czy logowanie pokojem działa od razu po zakupie UniFi lub Omada?
Nie należy tego zakładać. Potrzebna jest zgodność z PMS lub innym systemem uprawnień oraz przygotowana i utrzymywana integracja.
Czy hotelowe Wi‑Fi musi być płatne, aby korzystać z portalu?
Nie. Portal może obsługiwać bezpłatny dostęp. Model płatny jest osobnym wyborem, wymagającym zgodnego rozwiązania płatniczego i procesu obsługi.
10. Wdrożenie captive portalu z IT Node — jak zacząć?
Przygotowujemy rozwiązanie do sposobu działania obiektu: od analizy istniejącej sieci i wyboru logowania po konfigurację strony powitalnej, testy i zasady utrzymania. Integrację z PMS poprzedzamy sprawdzeniem jego możliwości i warunków dostawcy.
W wiadomości podaj: lokalizację, liczbę pokoi lub apartamentów, obecne AP i kontroler, nazwę PMS oraz oczekiwany sposób logowania. Dopisz, czy potrzebujesz projektu od zera, zmiany istniejącej strony czy rozwiązania powracających problemów.
Zapytaj IT Node o captive portal dla hotelu lub aparthotelu · +48 515 840 682
Pracujemy z Krakowa, przede wszystkim w Małopolsce i na Podhalu. Zakres prac na miejscu i obsługi zdalnej ustalamy dla konkretnego obiektu. Zobacz obsługę informatyczną hoteli oraz wdrożenia sieci Wi‑Fi.
Opracowanie IT Node na podstawie dokumentacji producentów sprawdzonej 18 października 2026 r. Przykłady opisują założenia projektowe, a nie wyniki wdrożenia w konkretnym hotelu. Funkcje, integracje i nazwy ustawień należy potwierdzić dla modelu, firmware, wersji i wariantu kontrolera. Część dotycząca danych osobowych ma charakter ogólny i wymaga dopasowania do faktycznego procesu.